
Si vendes cursos, e-books o mentorías online a alumnos en España o en la Unión Europea, el RGPD te convierte en responsable del tratamiento de sus datos, aunque seas una sola persona. Eso significa cuatro cosas concretas: informar con claridad, apoyarte en una base jurídica válida, firmar contratos con cada herramienta que toque esos datos y saber qué hacer si algo sale mal. Cuantas menos herramientas sueltas uses para cobrar, entregar y gestionar alumnos, menos contratos y menos puntos de fallo tendrás que controlar. En BibliOWLteca lo vemos así: el cumplimiento empieza por una operación sencilla.
Esta guía está pensada para quien crea y vende formación, no para quien quiere formarse como delegado de protección de datos. Explica cada concepto en lenguaje llano y termina con una lista de pasos que puedes aplicar esta semana.
En resumen
- Eres el responsable del tratamiento de los datos de tus alumnos: pagos, accesos, progreso, notas y mensajes de soporte.
- Necesitas una política de privacidad clara, una base jurídica para cada uso de los datos y consentimiento separado para el marketing.
- Cada plataforma, pasarela de pago o herramienta de email que use datos de tus alumnos es un encargado del tratamiento con el que debes tener un contrato.
- Los alumnos pueden pedirte acceso, rectificación o supresión gratis, y por lo general tienes un mes para responder.
- Si hay una brecha de seguridad con riesgo para las personas, tienes 72 horas para notificarla a la AEPD.
Tabla de contenidos
- Por qué el RGPD te afecta aunque vendas un solo curso
- Qué datos tratas realmente
- Base jurídica e información al alumno
- Contratos con las herramientas que usas
- Cookies y analítica
- Medidas de seguridad razonables
- Derechos de los alumnos y cómo atenderlos
- Qué hacer si hay una brecha de seguridad
- Lista de pasos para poner tu curso en orden
- Una plataforma que simplifica la operación
- Nuestra perspectiva
- Preguntas frecuentes
- Fuentes
Por qué el RGPD te afecta aunque vendas un solo curso
El Reglamento General de Protección de Datos (RGPD) es la norma europea que regula cómo se usan los datos personales. En España se completa con la Ley Orgánica de Protección de Datos y garantía de los derechos digitales (LOPDGDD), y la autoridad que vigila su cumplimiento es la Agencia Española de Protección de Datos (AEPD). Basta con que un alumno sea persona física y esté en la UE para que tus obligaciones se activen. No importa si tu facturación es pequeña ni si tu negocio es una marca personal.
Un error frecuente es mirar lo que dice la AEPD sobre colegios e institutos y aplicarlo a tu academia. La AEPD aclara que en la enseñanza reglada las clases y los exámenes online no necesitan consentimiento del alumnado, porque se apoyan en la misión de interés público de la función educativa. Esa excepción pertenece a los centros educativos. Tu curso es un servicio que el alumno contrata, y tu base jurídica será otra, como verás más abajo.

Qué datos tratas realmente
Antes de redactar nada, haz inventario. En un curso online se tratan, como mínimo, datos de pago, historial de acceso, progreso, notas, interacciones y tickets de soporte. A eso suma lo que pides en el registro: nombre, correo electrónico y, si facturas, datos fiscales.
La guía de la AEPD para centros educativos recoge como datos personales el nombre y apellidos, la dirección, el teléfono, el correo, las imágenes y el número de cuenta bancaria. También lista las categorías especiales, más delicadas: ideología, afiliación sindical, religión, origen racial, salud, vida sexual, datos biométricos y genéticos. Aunque esa guía se escribe para colegios, la lista de qué es un dato personal sirve igual para ti.
La regla práctica para un creador es sencilla: no pidas lo que no necesitas. Si tu curso de fotografía no precisa la fecha de nacimiento ni el teléfono, no los incluyas en el formulario. Un dato que no recoges es un dato que no puedes perder ni tener que proteger. Si en una mentoría o en un programa de coaching el alumno te cuenta por su cuenta datos de salud u otras categorías especiales, trátalos con especial cuidado, limita quién accede a ellos y no los reutilices para otros fines.
Un ejemplo de inventario
Imagina un curso de diseño con comunidad y certificado:
| Dato | Para qué lo usas | Base jurídica habitual |
|---|---|---|
| Nombre y correo | Crear la cuenta y dar acceso | Ejecución del contrato |
| Datos de facturación | Emitir facturas | Obligación legal y contrato |
| Progreso y notas | Emitir el certificado | Ejecución del contrato |
| Correo para novedades | Promocionar otros cursos | Consentimiento |
| Cookies de analítica | Medir el uso de la web | Consentimiento |
Una tabla así, con una fila por tratamiento, es el germen de tu registro de actividades y te ahorra horas cuando necesites redactar la política de privacidad.
Base jurídica e información al alumno
La base jurídica es el motivo legal que te permite usar un dato. Para quien imparte o vende cursos online, las bases habituales son la ejecución del contrato, las obligaciones legales y el consentimiento cuando proceda. Lo importante es no mezclarlas:
- Contrato: darle acceso al curso, registrar su progreso, emitir el certificado, atender sus dudas. No necesitas pedir consentimiento para eso, porque sin esos datos no puedes prestar el servicio.
- Obligación legal: conservar facturas y datos fiscales durante los plazos que marque la normativa.
- Consentimiento: enviarle promociones, publicar su testimonio o su foto, o usar cookies de analítica y seguimiento.
La guía de la autoridad de protección de datos de Andalucía recuerda que la información sobre el tratamiento debe ser fácilmente accesible y comprensible. Traducido a tu web: una política de privacidad en lenguaje normal, enlazada desde el registro, el pago y el pie de página, que diga quién eres, para qué usas cada dato, durante cuánto tiempo lo conservas, a quién se lo comunicas y cómo ejercer los derechos.
El formulario de inscripción
En los formularios de inscripción o suscripción se recomienda incluir una casilla no premarcada, un enlace a la política de privacidad e información sobre el responsable y la finalidad. Dos matices:
- La casilla del marketing va separada de la aceptación de las condiciones del curso. Un alumno debe poder comprar sin suscribirse a tu boletín.
- Evita los consentimientos genéricos del tipo "acepto el uso de mis datos para todo". El email marketing exige un consentimiento libre, específico, informado y documentado, y documentado quiere decir que puedes demostrar quién aceptó qué y cuándo.
Alumnos menores de edad
Si tu público puede incluir adolescentes, ten presente que, según la guía andaluza antes citada, el consentimiento de los menores de 14 años lo prestan los padres o tutores. Si tu formación va dirigida a adultos, dilo en la ficha del curso y no pidas datos de menores.
Contratos con las herramientas que usas
Aquí es donde más se complica la vida de un creador. Cada herramienta de terceros que procesa datos de tus alumnos es un encargado del tratamiento: la plataforma del curso, la pasarela de pago, el servicio de correo, la analítica. Con cada una debes tener firmado un contrato de encargo, conocido como DPA. Así lo resume DataIbérica: cada plataforma o pasarela de pago es un encargado con quien firmar el DPA, y si vendes fuera de la UE o usas servidores en Estados Unidos, además se aplican requisitos de transferencia internacional.
El abogado Luis López de Castro subraya que el contrato de formación online debe fijar por escrito el reparto de obligaciones del RGPD, quién gestiona cobros y devoluciones y quién soporta las incidencias tecnológicas. No lo dejes a la costumbre.
Cuántas herramientas, tantos contratos
La consecuencia es aritmética. Si vendes con una web, un plugin de cursos, una pasarela, un servicio de facturación, un sistema de correo y una herramienta de comunidad, tienes seis proveedores que revisar, seis contratos que guardar y seis sitios por donde puede salir un dato. Reducir ese número es la medida de cumplimiento más barata que existe. Por eso BibliOWLteca reúne en un solo lugar el alojamiento de cursos, la entrega digital, el procesamiento de pagos y las herramientas de cumplimiento fiscal: menos piezas que documentar para ti.
Cookies y analítica
Si tu web o tu curso usan analítica o seguimiento, necesitas una política de cookies y un aviso que permita aceptar o rechazar las no esenciales antes de que se activen. Las cookies estrictamente necesarias para que funcione el acceso al curso no requieren ese consentimiento, pero conviene explicarlas igualmente.
Medidas de seguridad razonables
El RGPD exige medidas técnicas y organizativas que garanticen la integridad y la confidencialidad de los datos y la protección frente a pérdida o destrucción accidental (art. 5.1.f). No te piden un blindaje militar, sino medidas proporcionadas. Para un creador, significan en la práctica:
- Control de accesos: que solo tú y quien lo necesite veáis los datos de los alumnos, cada uno con su propia cuenta.
- Contraseñas robustas y verificación en dos pasos en todas las cuentas de administración.
- Entrega de contenidos a través de una infraestructura segura, en lugar de enviar archivos por correo o enlaces públicos.
- Datos de prueba ficticios cuando enseñes con ejemplos o grabes demostraciones. Competalia recomienda evitar mostrar registros reales y usar identidades ficticias en las pruebas.
- Conservación revisada: borra o anonimiza los datos de quienes ya no son alumnos cuando no exista motivo para guardarlos.
Si trabajas con ayudantes o tutores, trata esto como una regla de equipo: solo acceden a la información necesaria y siguen tus instrucciones.
Derechos de los alumnos y cómo atenderlos
Tus alumnos tienen derecho de acceso, rectificación, oposición, supresión, limitación, portabilidad y a no ser objeto de decisiones automatizadas. El folleto del Ministerio de Consumo de marzo de 2026 los detalla y añade dos datos prácticos: reclamar es gratis y, por lo general, el responsable tiene un mes para responder, ampliable a tres meses en casos excepcionales o complejos.
En lenguaje de creador:
- Acceso: el alumno puede pedirte una copia de sus datos, saber para qué los usas, quién los recibe y cuánto tiempo los conservas.
- Rectificación: corriges datos inexactos o incompletos, como un nombre mal escrito en un certificado.
- Supresión: borras los datos cuando ya no son necesarios, cuando retira el consentimiento o cuando el tratamiento era ilícito. Según la AEPD, la retirada del consentimiento no tiene efecto retroactivo: lo que hiciste legalmente antes sigue siendo válido.
- Oposición: si se opone al marketing directo, dejas de enviárselo.
Monta un procedimiento mínimo antes de necesitarlo: una dirección de correo visible en la política de privacidad, una persona que la lea y una nota donde apuntes la fecha de cada solicitud para no perder el plazo. Si el alumno no queda satisfecho, puede acudir a la AEPD, que es la autoridad de control en España.
Qué hacer si hay una brecha de seguridad
Una brecha es cualquier incidente que expone, pierde o altera datos personales: una cuenta de administración robada, una lista de alumnos enviada al destinatario equivocado, un archivo descargable con datos accesible a cualquiera.
La AEPD explica que el responsable debe notificar a la autoridad las brechas que probablemente entrañen un riesgo para los derechos y libertades de las personas en un plazo de 72 horas desde que tiene constancia, y comunicarla a los afectados si el riesgo es alto. En el ámbito privado, se notifica a la AEPD cuando tu único establecimiento o el principal está en España, y se hace de forma electrónica en la sede de la agencia. Tres detalles que conviene saber:
- Las 72 horas incluyen fines de semana y festivos. Un incidente un viernes por la tarde no gana tiempo.
- La notificación debe incluir la naturaleza de la violación, las categorías de datos y de afectados, las medidas adoptadas y, si procede, las medidas para paliar sus efectos.
- Aunque decidas que no hay riesgo y no notifiques, debes documentar la brecha, sus efectos y lo que hiciste. Los responsables deben registrar todas las brechas, se notifiquen o no.
El Comité Europeo de Protección de Datos insiste en que el responsable tenga procedimientos preparados de antemano para decidir con objetividad y a tiempo si hay que notificar. Para ti: una hoja con quién decide, a quién avisar y dónde está el formulario. Si tus herramientas actúan como encargados, ellos deben avisarte sin dilación indebida, de modo que tu contrato con ellos debe fijar cómo y por qué canal.
Lista de pasos para poner tu curso en orden
- Inventario. Escribe qué datos recoges, para qué, quién los recibe y cuánto tiempo los guardas. Competalia aconseja documentar inventario, finalidades, destinatarios, contratos y procedimiento de derechos e incidencias.
- Reduce. Elimina campos del formulario que no uses y elimina herramientas duplicadas.
- Política de privacidad. Redáctala en lenguaje claro y enlázala en registro, compra y pie de página.
- Casillas separadas. Aceptación del contrato por un lado y marketing por otro, sin premarcar.
- Contratos de encargo. Reúne el DPA de cada proveedor y archívalo.
- Cookies. Instala un aviso que bloquee las no esenciales hasta que se acepten.
- Seguridad. Verificación en dos pasos, cuentas personales y entrega de contenidos por canales seguros.
- Derechos. Designa el correo y la persona que los atiende, con el plazo de un mes en mente.
- Brechas. Prepara el protocolo de 72 horas y el registro de incidentes.
- Revisión anual. Repasa el inventario cada vez que añadas un producto, una herramienta o un mercado nuevo.
Si tu caso incluye menores, datos de salud o ventas fuera de la UE, consulta con un abogado especializado en protección de datos para ajustar tus textos legales. Y si tienes dudas sobre un incidente concreto, la AEPD publica su propia guía y formulario.
Una plataforma que simplifica la operación
BibliOWLteca es una plataforma para vender e-books, cursos, membresías, mentorías, descargas digitales y plantillas, con alojamiento ilimitado de cursos, entrega digital instantánea, protección de derechos de autor, pagos internacionales (incluido PIX) y herramientas de cumplimiento fiscal. No hay cuota mensual: se paga una tarifa por transacción desde 0,99 € por cada venta realizada, según la página de precios.
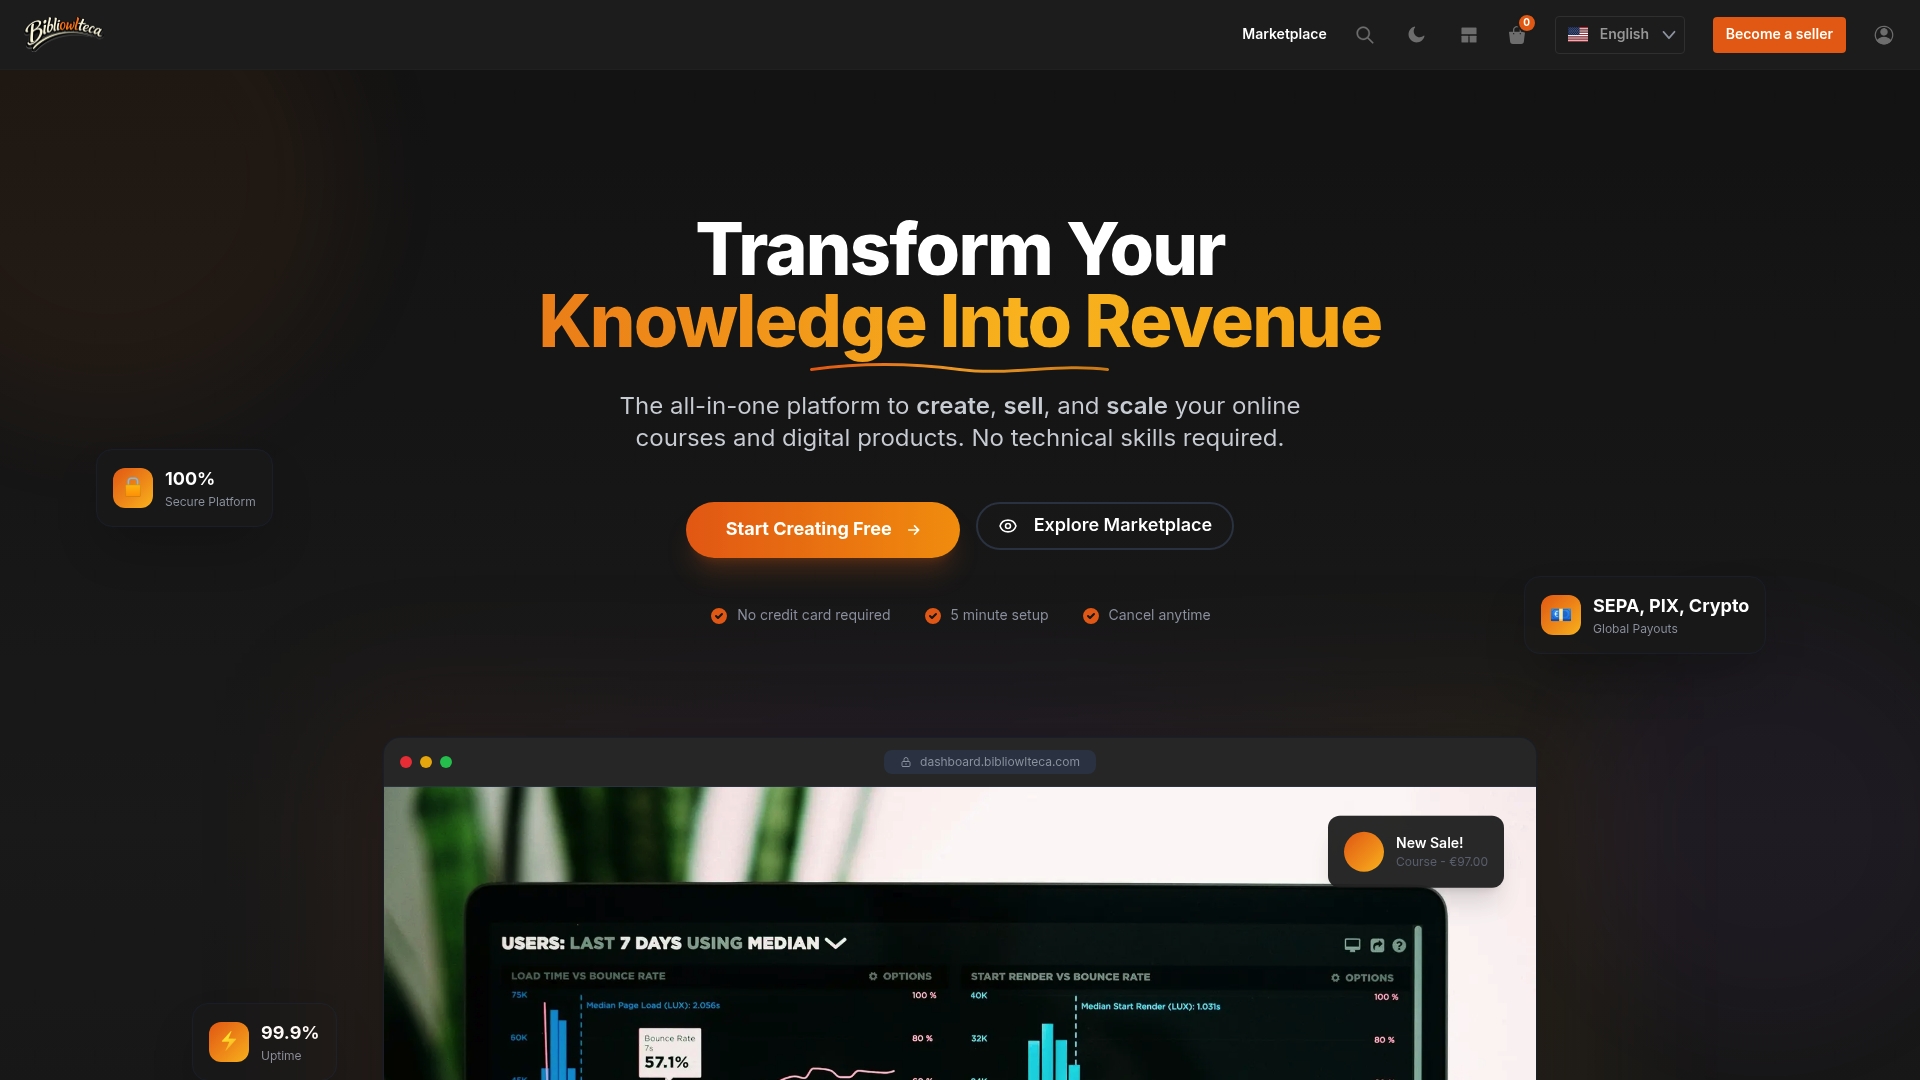
Si quieres montar tu academia con pagos, entrega y analíticas en un único sitio, empieza por conocer las funciones de la plataforma o crea tu tienda desde bibliowlteca.com.
Nuestra perspectiva
Cuando un creador nos pregunta por el RGPD, solemos empezar por una pregunta distinta: ¿cuántas herramientas usas para vender un curso? Cada una es un proveedor al que hay que informar, un contrato que firmar y una puerta que proteger.
Creemos que el conocimiento se comparte mejor cuando el creador dedica su tiempo a enseñar y no a coser sistemas. Por eso reunimos en una sola plataforma lo que un creador necesita para vender: alojamiento de cursos sin límite, entrega digital, procesamiento de pagos internacionales, protección de derechos de autor, analíticas y herramientas de cumplimiento fiscal. Sin mensualidad fija, solo una comisión por venta.
Tu obligación como responsable sigue siendo tuya: política de privacidad, bases jurídicas, derechos y brechas. Pero hacerlo con un único entorno de venta es mucho más manejable que con una pila de herramientas dispersas, y deja más tiempo para lo que de verdad importa: tu alumno y tu contenido.
BibliOWLteca
Preguntas frecuentes
¿Necesito consentimiento para dar acceso a un curso que el alumno ha comprado?
No. Para crear la cuenta, dar acceso, registrar el progreso y emitir el certificado, la base jurídica es la ejecución del contrato. El consentimiento es necesario para usos adicionales, como enviarle promociones o usar cookies de analítica. Además, debes informarle con claridad de cada uso en tu política de privacidad.
¿Qué pasa si un alumno me pide que borre sus datos?
El derecho de supresión aplica, entre otros casos, cuando los datos ya no son necesarios o el alumno retira su consentimiento. Tienes por lo general un mes para responder, ampliable a tres en casos complejos, según el Ministerio de Consumo. Los datos que debas conservar por obligación legal, como las facturas, se mantienen aunque borres el resto.
¿Tengo que nombrar un delegado de protección de datos?
La obligación de DPO que cita la AEPD en la FAQ citada arriba se refiere a los centros de enseñanza reglada. Para un creador independiente, la obligación depende de la escala y del tipo de tratamiento. Si no estás seguro de si tu caso lo requiere, consúltalo con un abogado especializado o con la propia AEPD.
¿Cuánto tiempo tengo para avisar de una brecha de seguridad?
72 horas desde que tienes constancia de ella, contando fines de semana y festivos, siempre que la brecha pueda entrañar un riesgo para las personas. Si el riesgo es alto, también debes informar a los afectados con un lenguaje claro y sencillo. Toda brecha, notificada o no, debe quedar documentada.
¿Si vendo a alumnos de fuera de España, sigo sujeto al RGPD?
Sí, si tratas datos de personas en la UE; y si vendes fuera de la UE o usas servidores en Estados Unidos, se aplican además requisitos de transferencia internacional. Revisa en cada contrato de encargo dónde se alojan los datos.
Fuentes
- AEPD: clases y exámenes online sin consentimiento en centros educativos
- AEPD: guía para centros educativos
- Guía de protección de datos para centros educativos de Andalucía
- Contrato de formación online en España: cláusulas clave
- Requisitos del RGPD para tu academia online
- Protección de datos para creadores de cursos online
- RGPD en teleformación: finalidades, permisos y datos del alumnado
- Ministerio de Consumo: folleto de protección de datos personales, marzo de 2026
- AEPD: notificación de brechas de datos personales
- AEPD: a quién hay que notificar las brechas de datos personales
- AEPD: guía para la notificación de brechas de datos personales
- EDPB: brechas de datos, guía para pymes